Безопасность и приватность: риски утечки чувствительных пользовательских данных при видеозаписи экранов
Разбор технических и юридических рисков видеозаписи сессий: как механизмы захвата DOM приводят к утечкам персональных данных, почему маскирование регулярно дает сбои и как перейти на безопасный событийный анализ UX без потери качества данных.
Механика перехвата DOM: почему запись сессий уязвима по своей природе
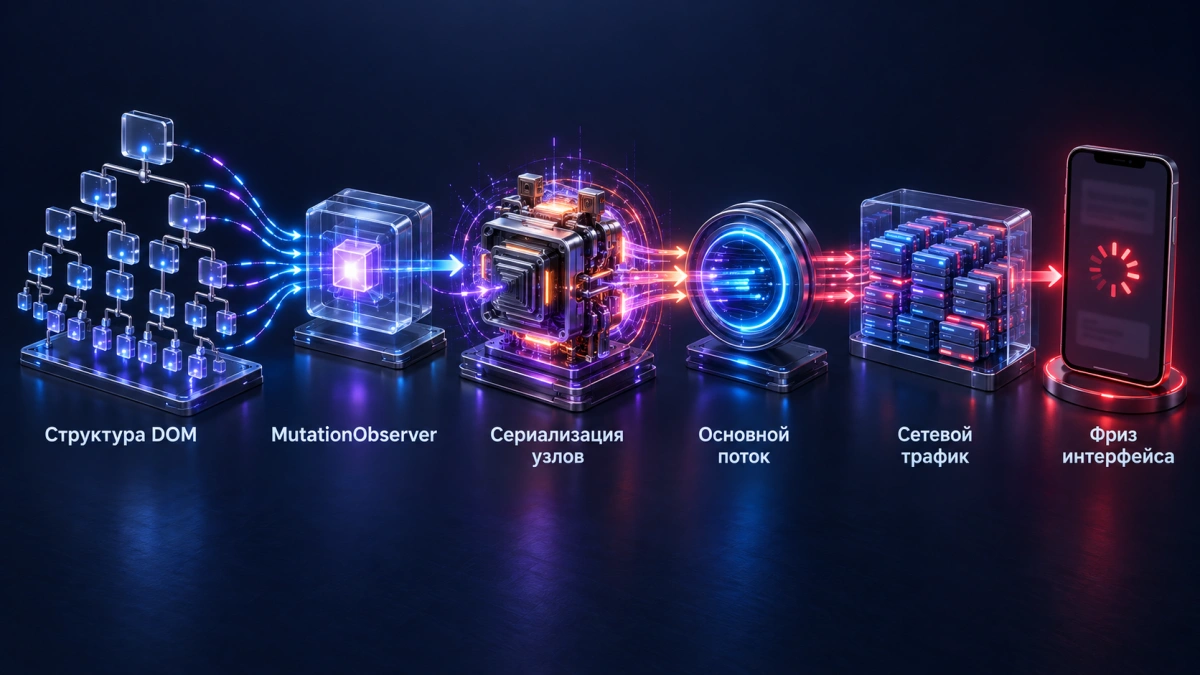
Большинство систем видеозаписи пользовательских сессий не снимают реальное видео с экрана устройства. Вместо этого клиентский скрипт отслеживает изменения в дереве документа через MutationObserver, сериализует структуру DOM и отправляет эти снимки вместе со стилями и координатами курсора на сервер аналитики. Затем плеер просто воспроизводит эти изменения в изолированном контейнере.
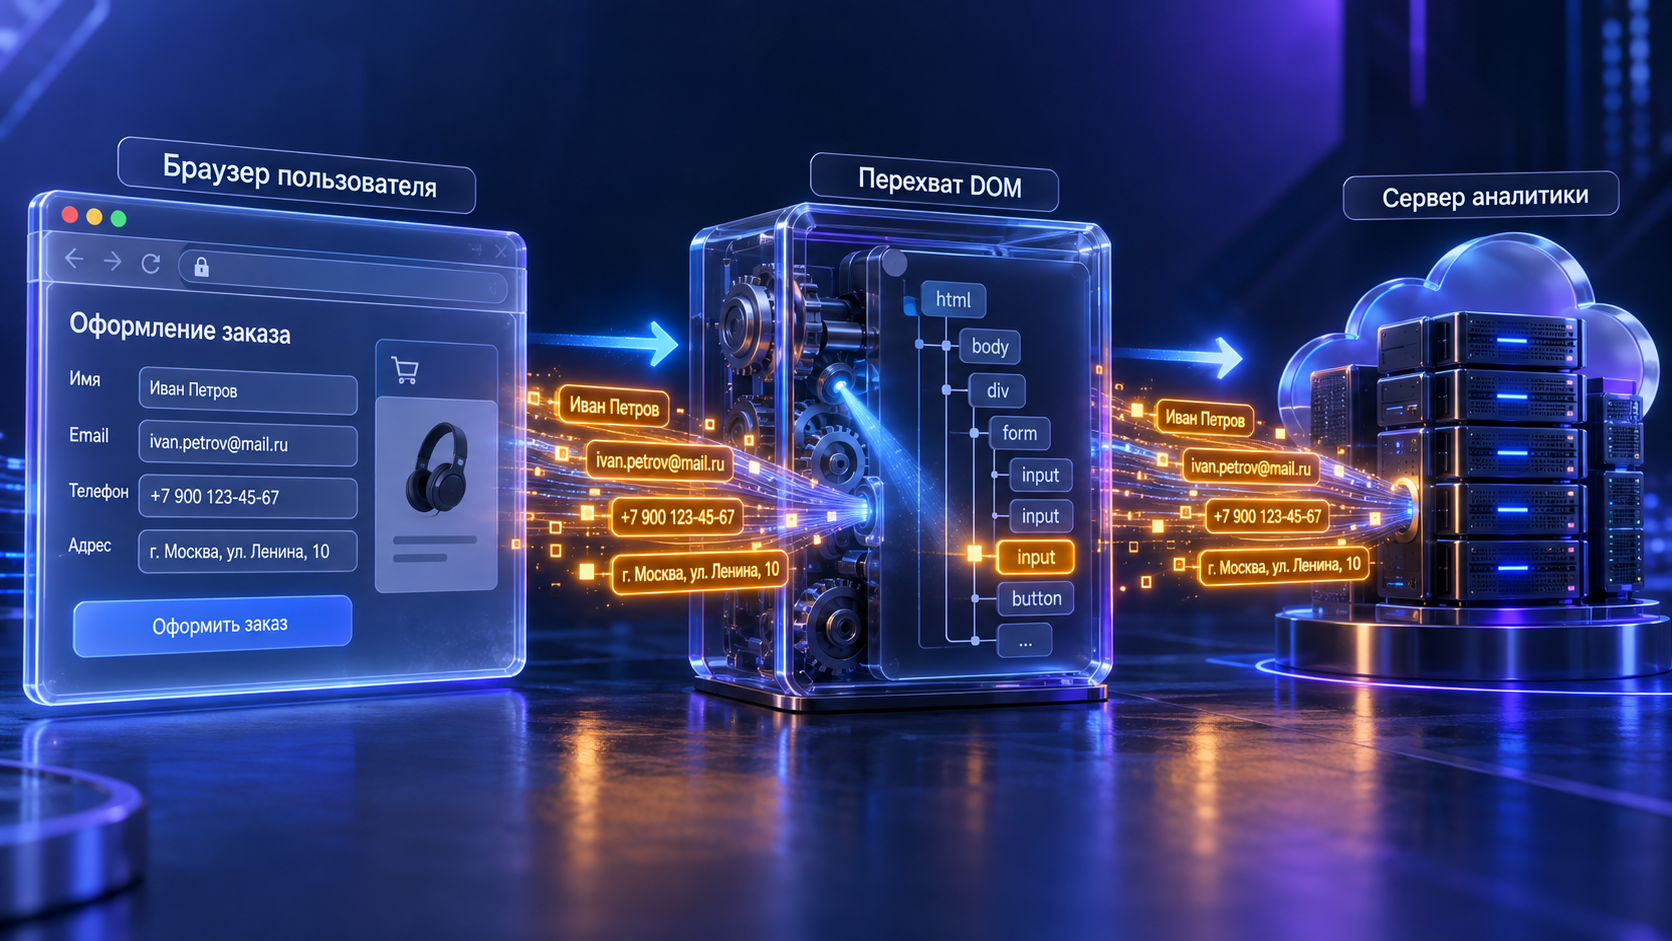
При таком подходе скрипт по умолчанию видит весь текстовый контент страницы, включая динамически подгружаемые персональные данные. Если пользователь открывает личный кабинет, оформляет заказ или заполняет заявку, в сетевые пакеты аналитики попадает все содержимое узлов DOM, если для каждого конкретного элемента явно не настроены правила исключения.
Для разработчика это означает непрерывную необходимость поддержки правил маскирования в кодовой базе. Для бизнеса такой сбор данных создает скрытый вектор утечки конфиденциальной информации на инфраструктуру стороннего сервиса аналитики.
- Скрипт аналитики перехватывает текстовые узлы страницы в момент их отрисовки в браузере.
- Любые динамические обновления интерфейса без заранее прописанных атрибутов исключения отправляются на сервер в исходном виде.
- В дампы сессий могут попадать данные из автозаполнения браузера, всплывающих уведомлений и системных подсказок.
Точки отказа маскирования: где стандартные фильтры дают сбой
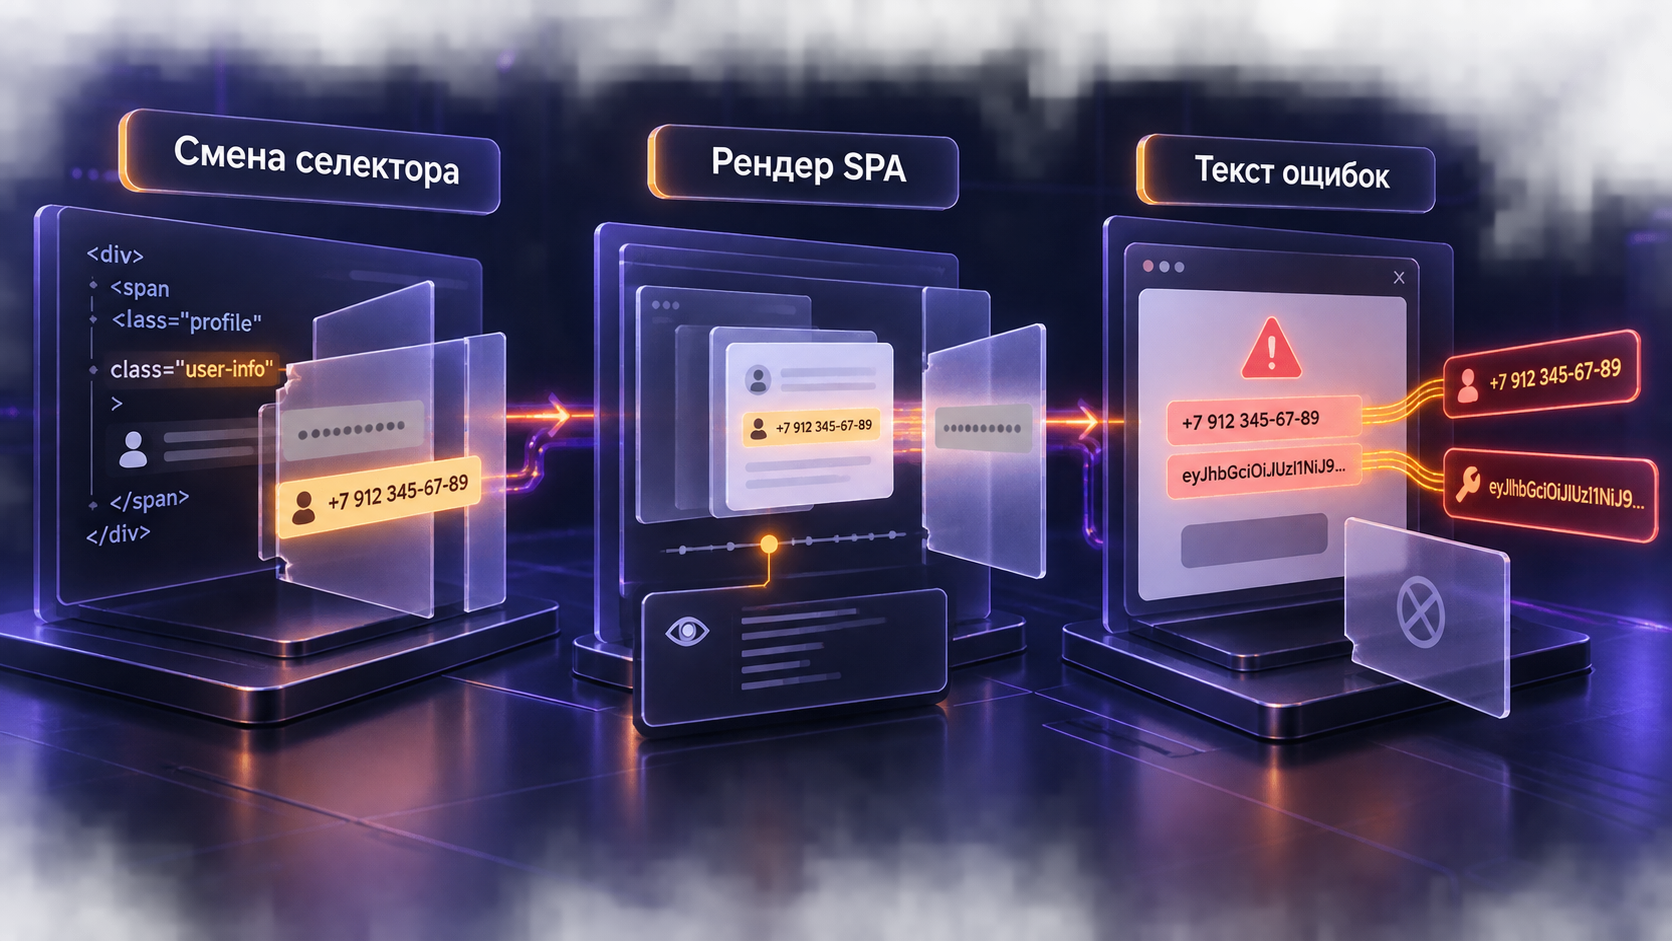
Разработчики обычно полагаются на встроенные в трекеры правила маскирования полей ввода с типами password или специальными CSS-классами. Однако на практике значительная часть чувствительных данных отображается вне стандартных форм ввода.
Персональные данные часто выводятся в текстовых блоках: подтверждениях заказов, сводках профиля, деталях банковских транзакций или медицинских записях. Если верстка интерфейса меняется, селекторы маскирования устаревают, и в очередной релиз попадает страница, транслирующая личную информацию клиентов в незашифрованном виде.
Дополнительную сложность создают всплывающие окна об ошибках валидации и подсказки интерфейса. Если разработчик выводит текст ошибки бэкенда непосредственно в интерфейс, в DOM попадают технические токены, фрагменты ответов базы данных или части введенных номеров телефонов.
- Изменения в верстке и именовании CSS-классов ломают правила маскирования без предупреждений в консоли.
- Одностраничные приложения (SPA) динамически монтируют компоненты, которые успевают сериализоваться до применения клиентских фильтров.
- Контекстные подсказки и сообщения об ошибках часто содержат фрагменты пользовательского ввода, не защищенные базовыми селекторами.
Юридические и репутационные риски: 152-ФЗ, GDPR и безопасность третьих сторон
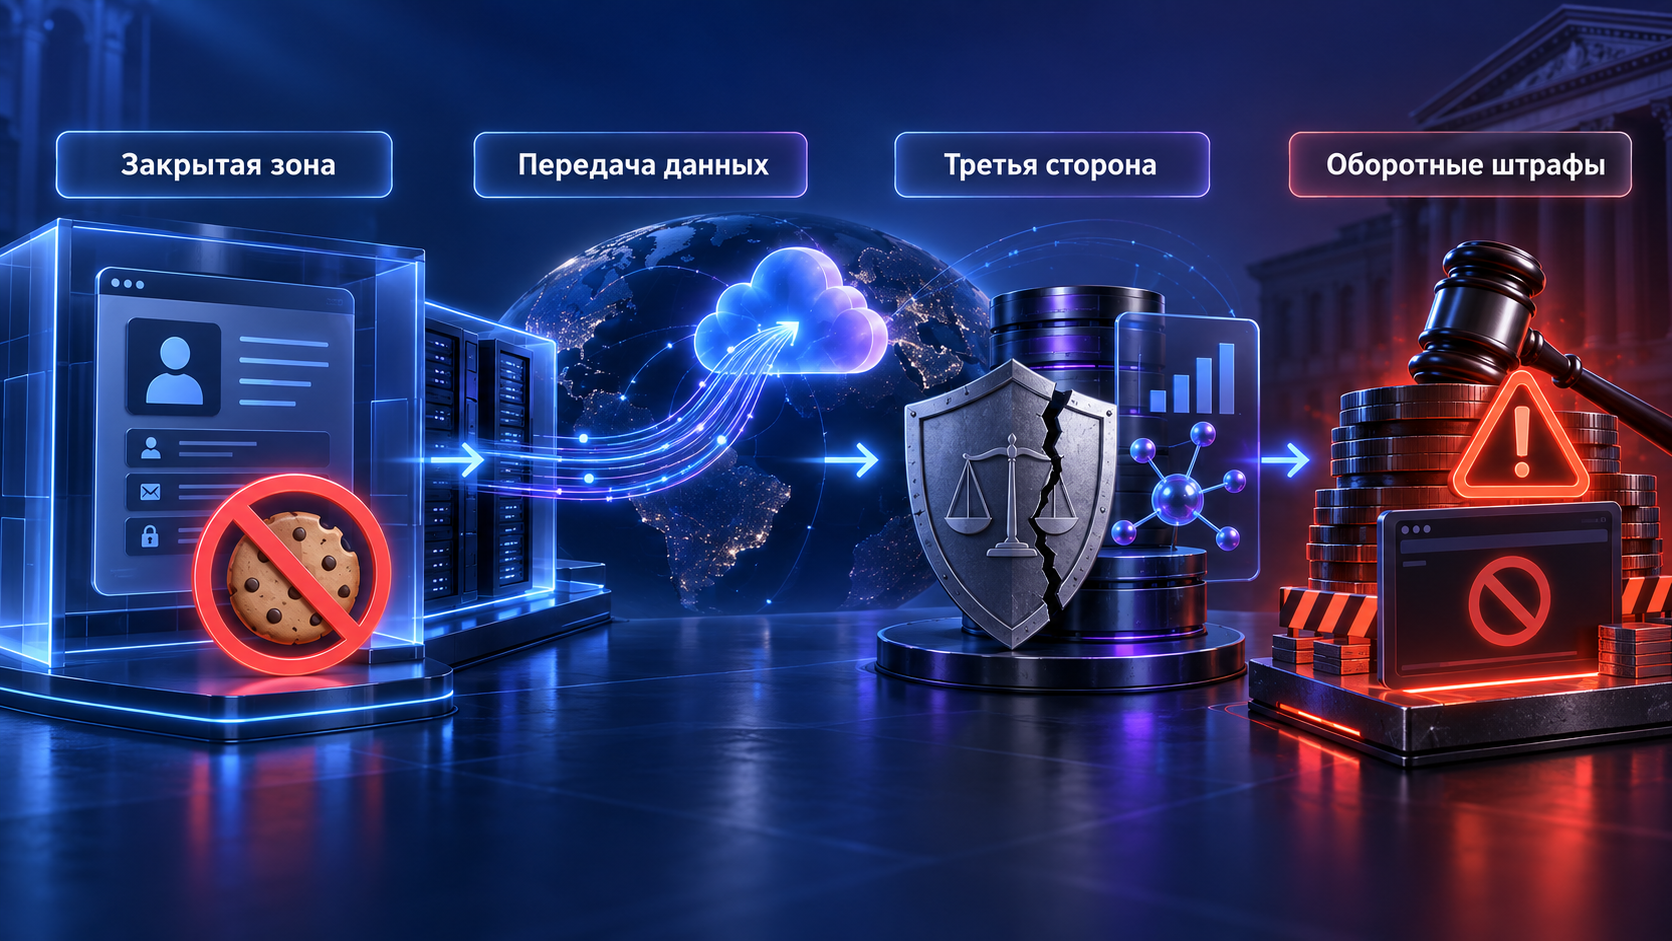
Передача снимков экранов с персональными данными на серверы провайдеров аналитики квалифицируется регуляторами как поручение обработки или трансграничная передача персональных данных. При использовании зарубежных облачных вебвизоров это прямо нарушает требования законодательства о локализации баз данных граждан РФ.
Владелец бизнеса несет прямую ответственность за компрометацию данных, даже если фактическая утечка произошла на стороне сервиса веб-аналитики. Попадание в базу аналитики паспортных данных, адресов проживания, сумм платежей или сведений о здоровье клиентов переводит инцидент в категорию грубых нарушений с рисками оборотных штрафов и блокировки веб-ресурса.
Маркетологам и продуктовым аналитикам важно учитывать, что согласие на сбор cookies и общую статистику посещений не дает права на скрытую фиксацию конфиденциальных сведений, вводимых пользователем в закрытых зонах сайта.
Событийная модель без видео: как сохранить понимание UX без перехвата контента
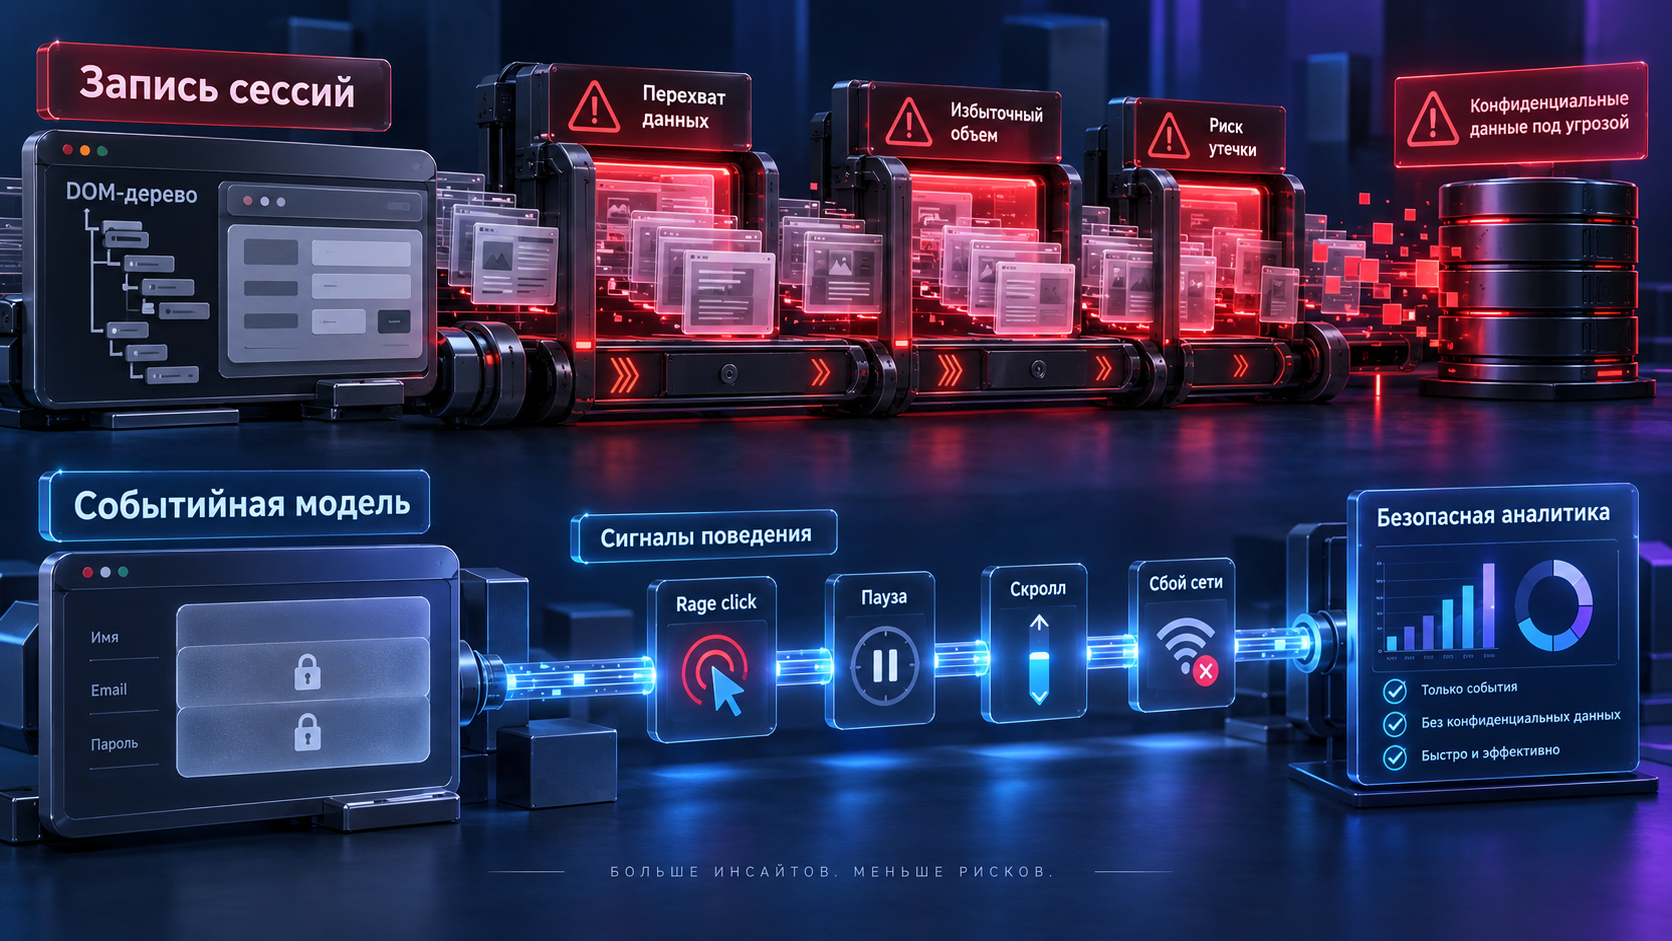
Полноценная диагностика интерфейса не требует визуального воспроизведения каждого символа на экране. Чтобы выявить проблемы пользователей, продуктовой команде нужны сигналы поведения, а не текст внутри заполняемых полей.
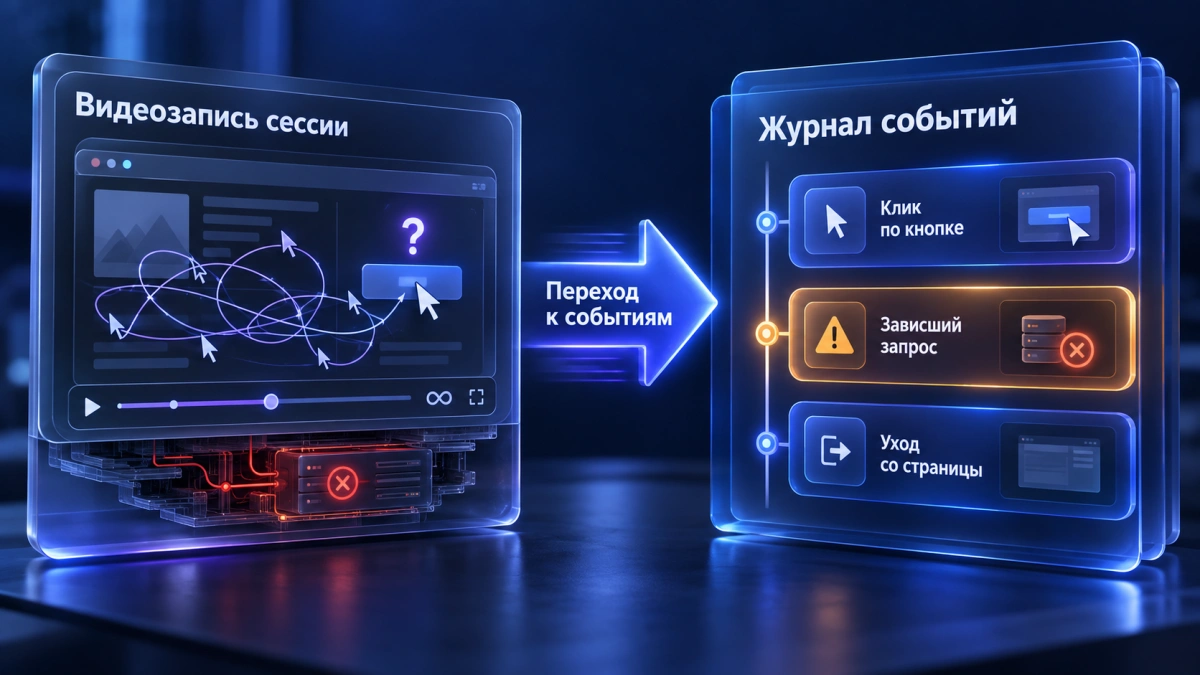
Событийная аналитика фиксирует сам факт взаимодействия с интерфейсом: клики по некликабельным элементам, множественные быстрые нажатия от раздражения (rage clicks), задержки перед выбором поля (hesitation), глубину прокрутки и факт успешной или прерванной отправки формы. При этом значения, введенные в поля, не читаются и не передаются по сети.
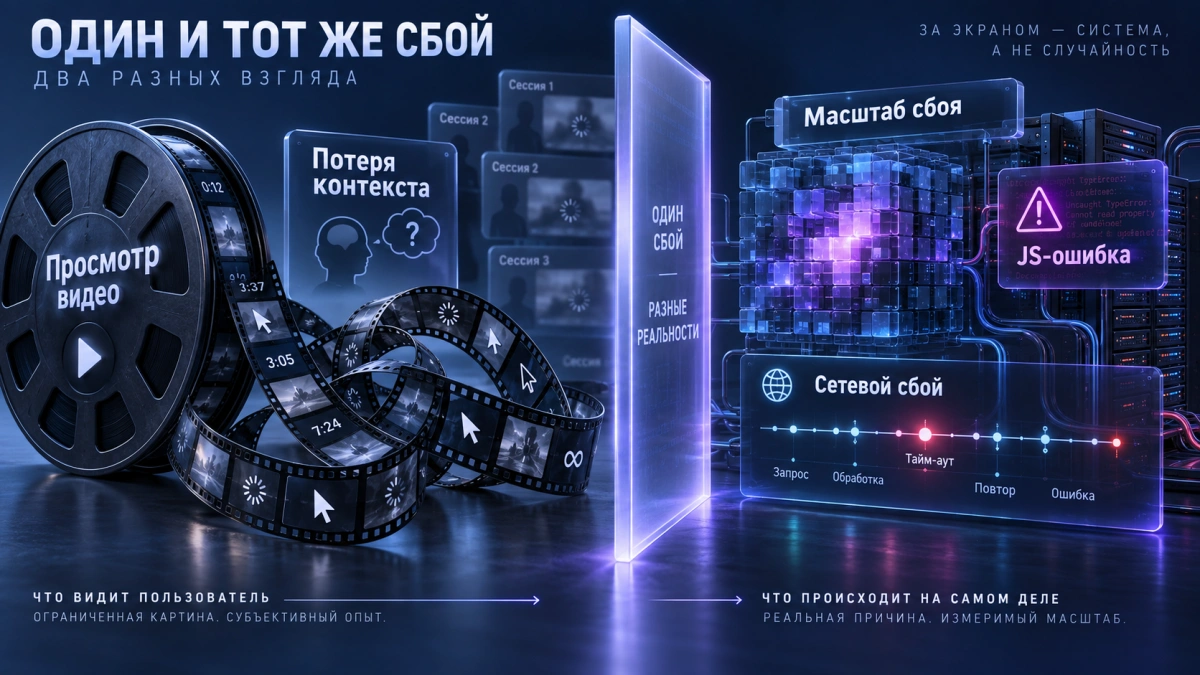
Разработчик при таком подходе получает точную цепочку технических событий: последовательность действий, селектор проблемного элемента, возникшую ошибку JavaScript и статус сетевого запроса. Этого достаточно для локализации бага, но исключает риск случайного сохранения личной информации пользователя.
Чек-лист аудита сайта на утечки данных через клиентскую аналитику
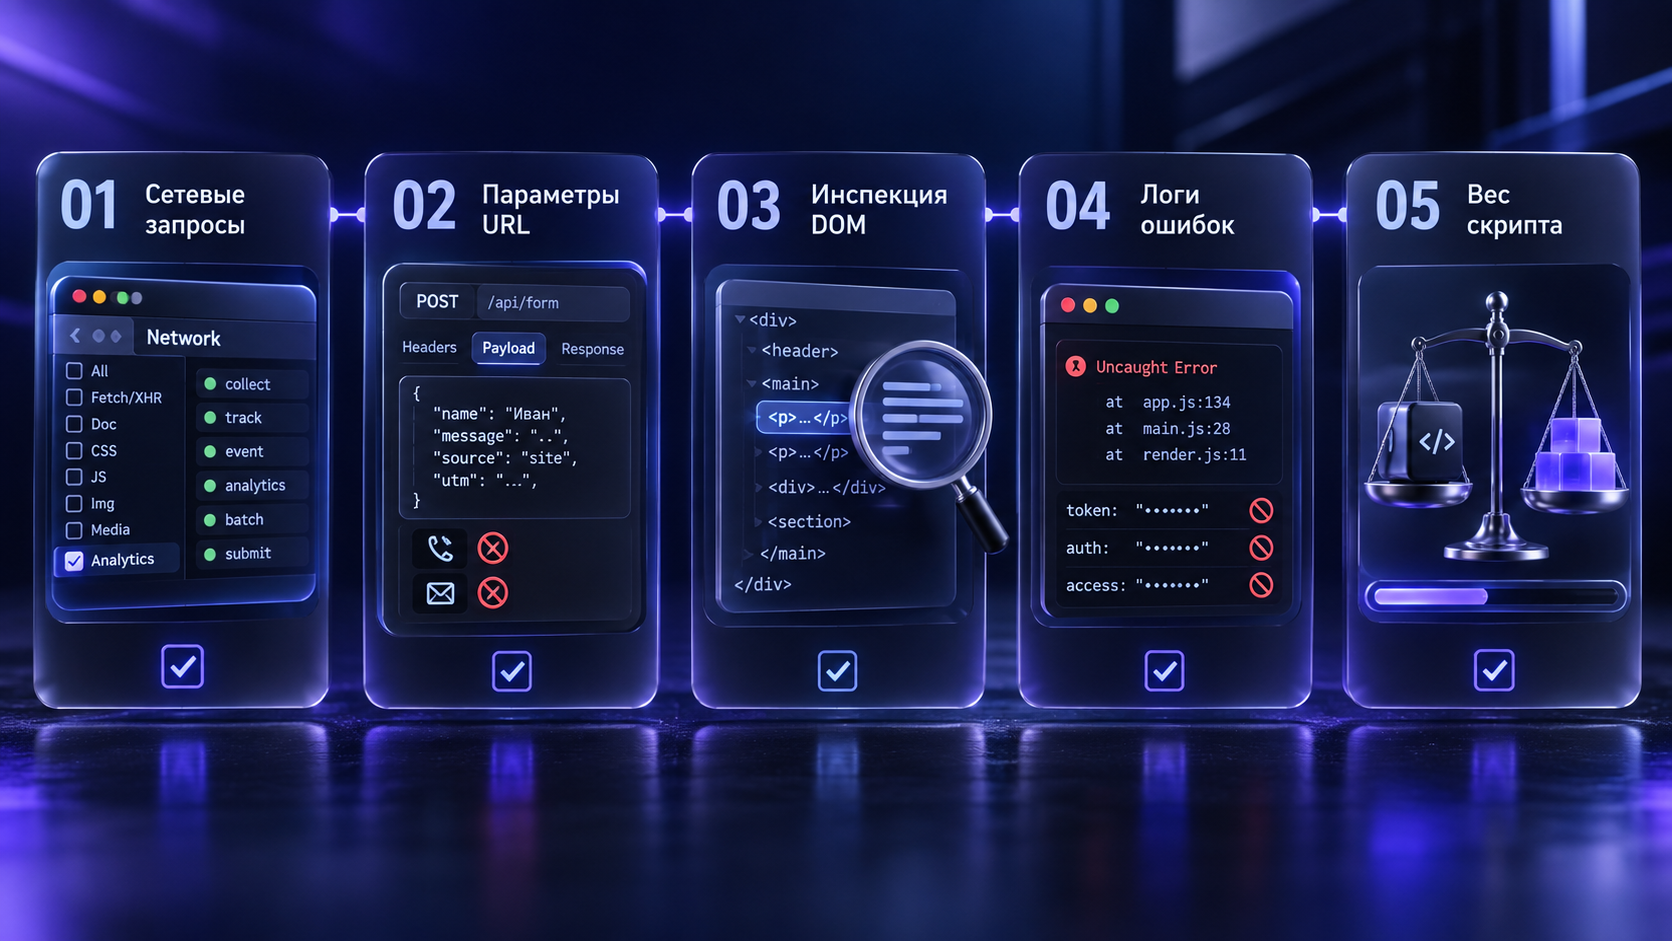
Для оценки текущего уровня безопасности аналитики на проекте необходимо провести техническую ревизию установленных трекеров. Проверка позволяет выявить скрытую передачу PII (Personally Identifiable Information) до того, как она приведет к инциденту.
- Проверьте сетевые запросы аналитических систем во вкладке Network браузера при заполнении всех ключевых форм сайта.
- Убедитесь, что в телах POST-запросов и параметрах URL отсутствуют номера телефонов, адреса почты, имена и пароли.
- Протестируйте страницы личного кабинета и оформления заказа в режиме инспекции DOM на предмет передачи текста из параграфов и заголовков.
- Проверьте логи ошибок фронтенда на наличие конфиденциальных данных в текстах исключений и стеках вызовов.
- Оцените размер клиентского скрипта аналитики и его влияние на скорость загрузки критического пути рендеринга.
Как измерить безопасность и качество данных после отказа от видеозаписей
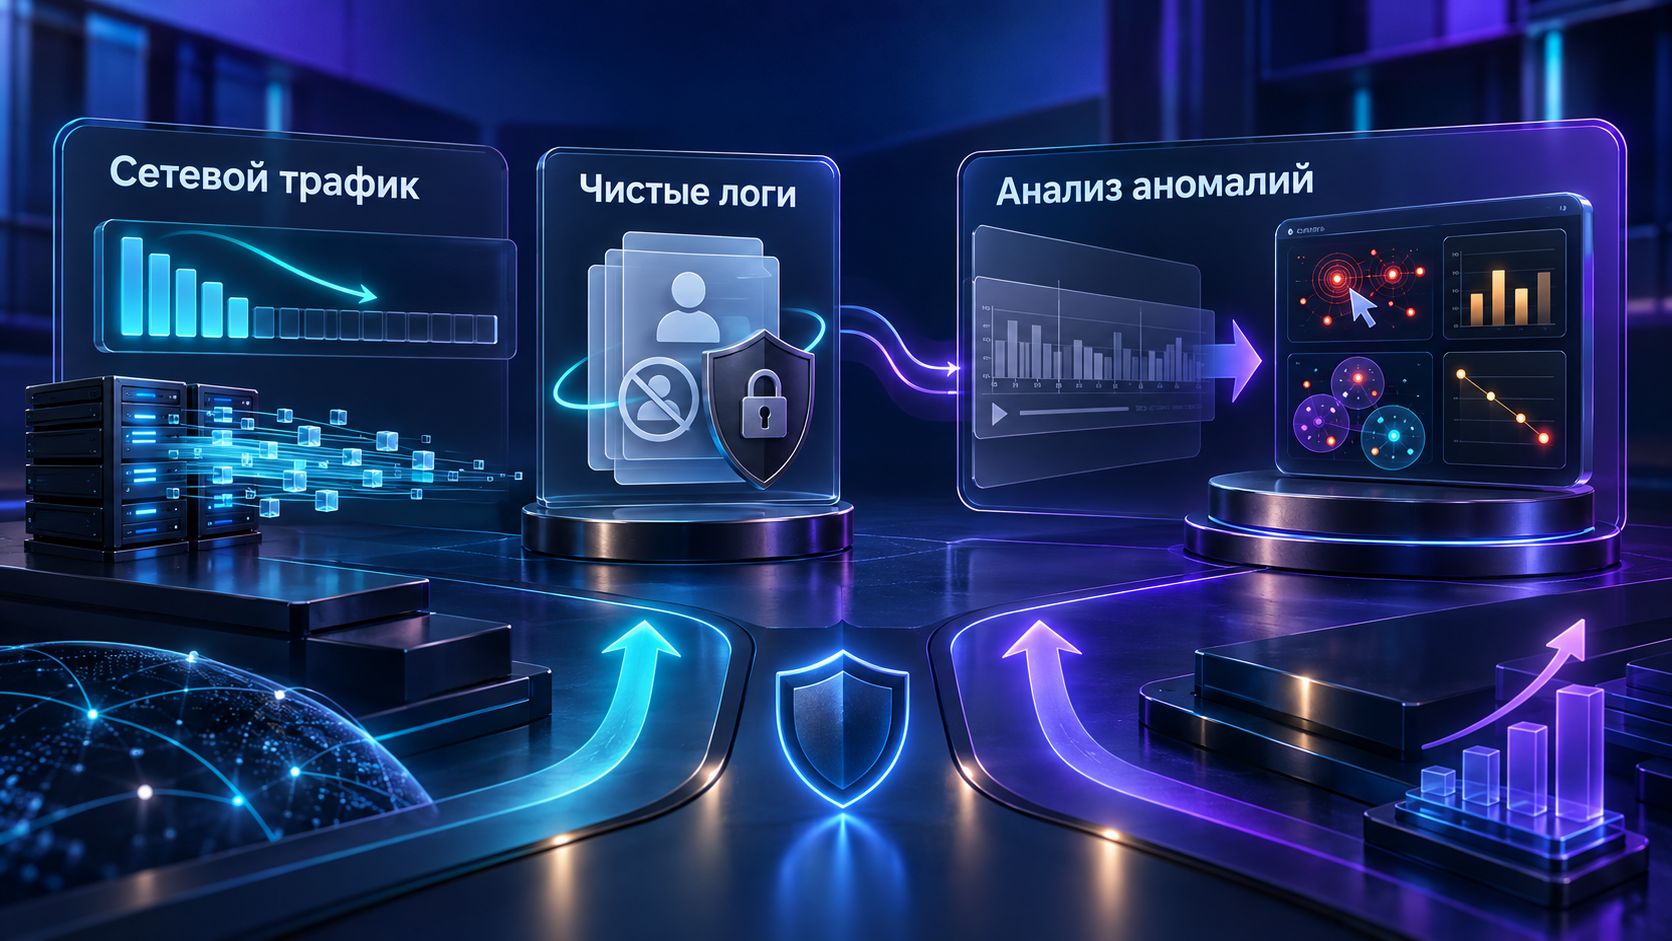
Переход от видеозаписи к событийному трекингу требует объективной проверки результатов как с точки зрения безопасности, так и с позиции продуктовой эффективности. Измерения проводятся на уровне сетевого профиля сайта, нагрузки на клиентские устройства и скорости работы аналитиков.
В первый месяц после отключения тяжелых скриптов видеозаписи замеряется объем передаваемых аналитических данных на один сеанс. Отсутствие передачи дампов DOM снижает нагрузку на сеть пользователя и устраняет риски обнаружения PII в сетевом трафике при внешнем аудите безопасности.
Эффективность работы продуктовой команды оценивается через время, затрачиваемое на поиск причин потери конверсии. Вместо выборочного просмотра десятков часов видеозаписей команда анализирует агрегированные отчеты по проблемным селекторам, rage clicks и JS-ошибкам, сопоставляя их с этапами воронки.
План безопасной миграции аналитики на стороне разработки
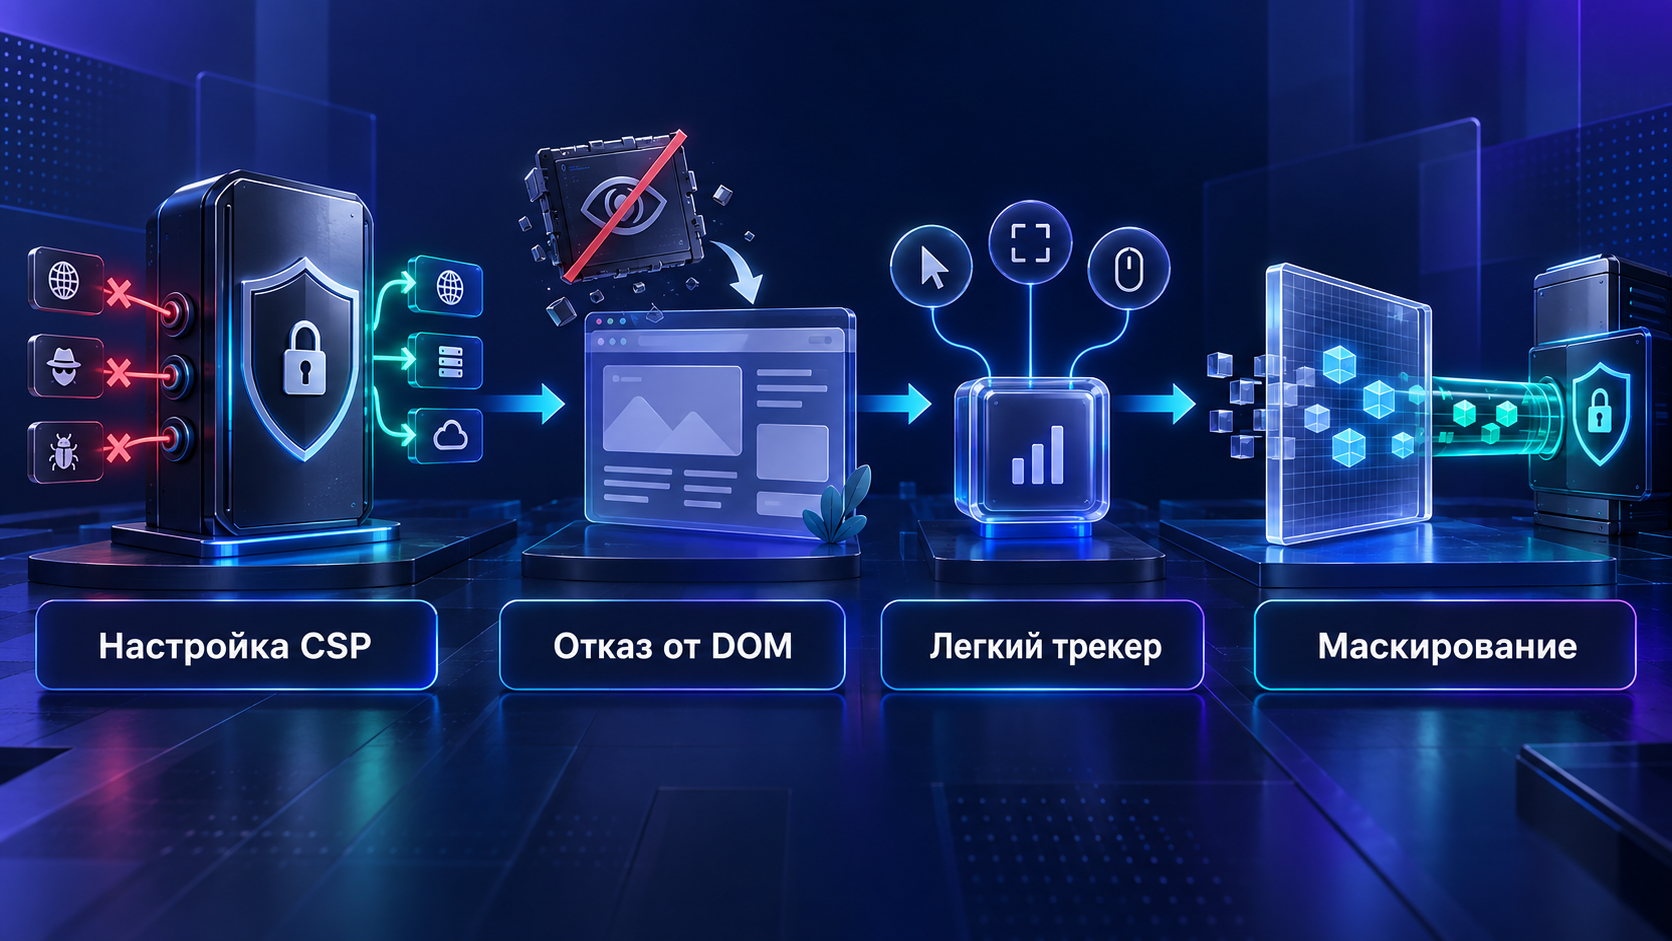
Для безопасного перехода разработчикам достаточно последовательно изолировать сбор поведенческих метрик от пользовательских данных. Первым шагом на уровне Content Security Policy (CSP) ограничиваются адреса отправки данных только авторизованными эндпоинтами.
Далее из шаблонов страниц удаляются скрипты, слушающие глобальные мутации DOM. Вместо них подключается легковесный трекер, работающий исключительно с зарегистрированными системными событиями: кликами, фокусом, скроллом и ошибками браузера. При этом маскирование значений полей должно выполняться локально в браузере еще до формирования объекта события.
В результате команда получает инструмент, соответствующий стандартам корпоративной безопасности и не замедляющий работу клиентского интерфейса лишней вычислительной нагрузкой.